05/11/2026
Ataques cibernéticos a supermercados: o que fazer e como se prevenir
POR Barbara Fernandes
Publicado em:
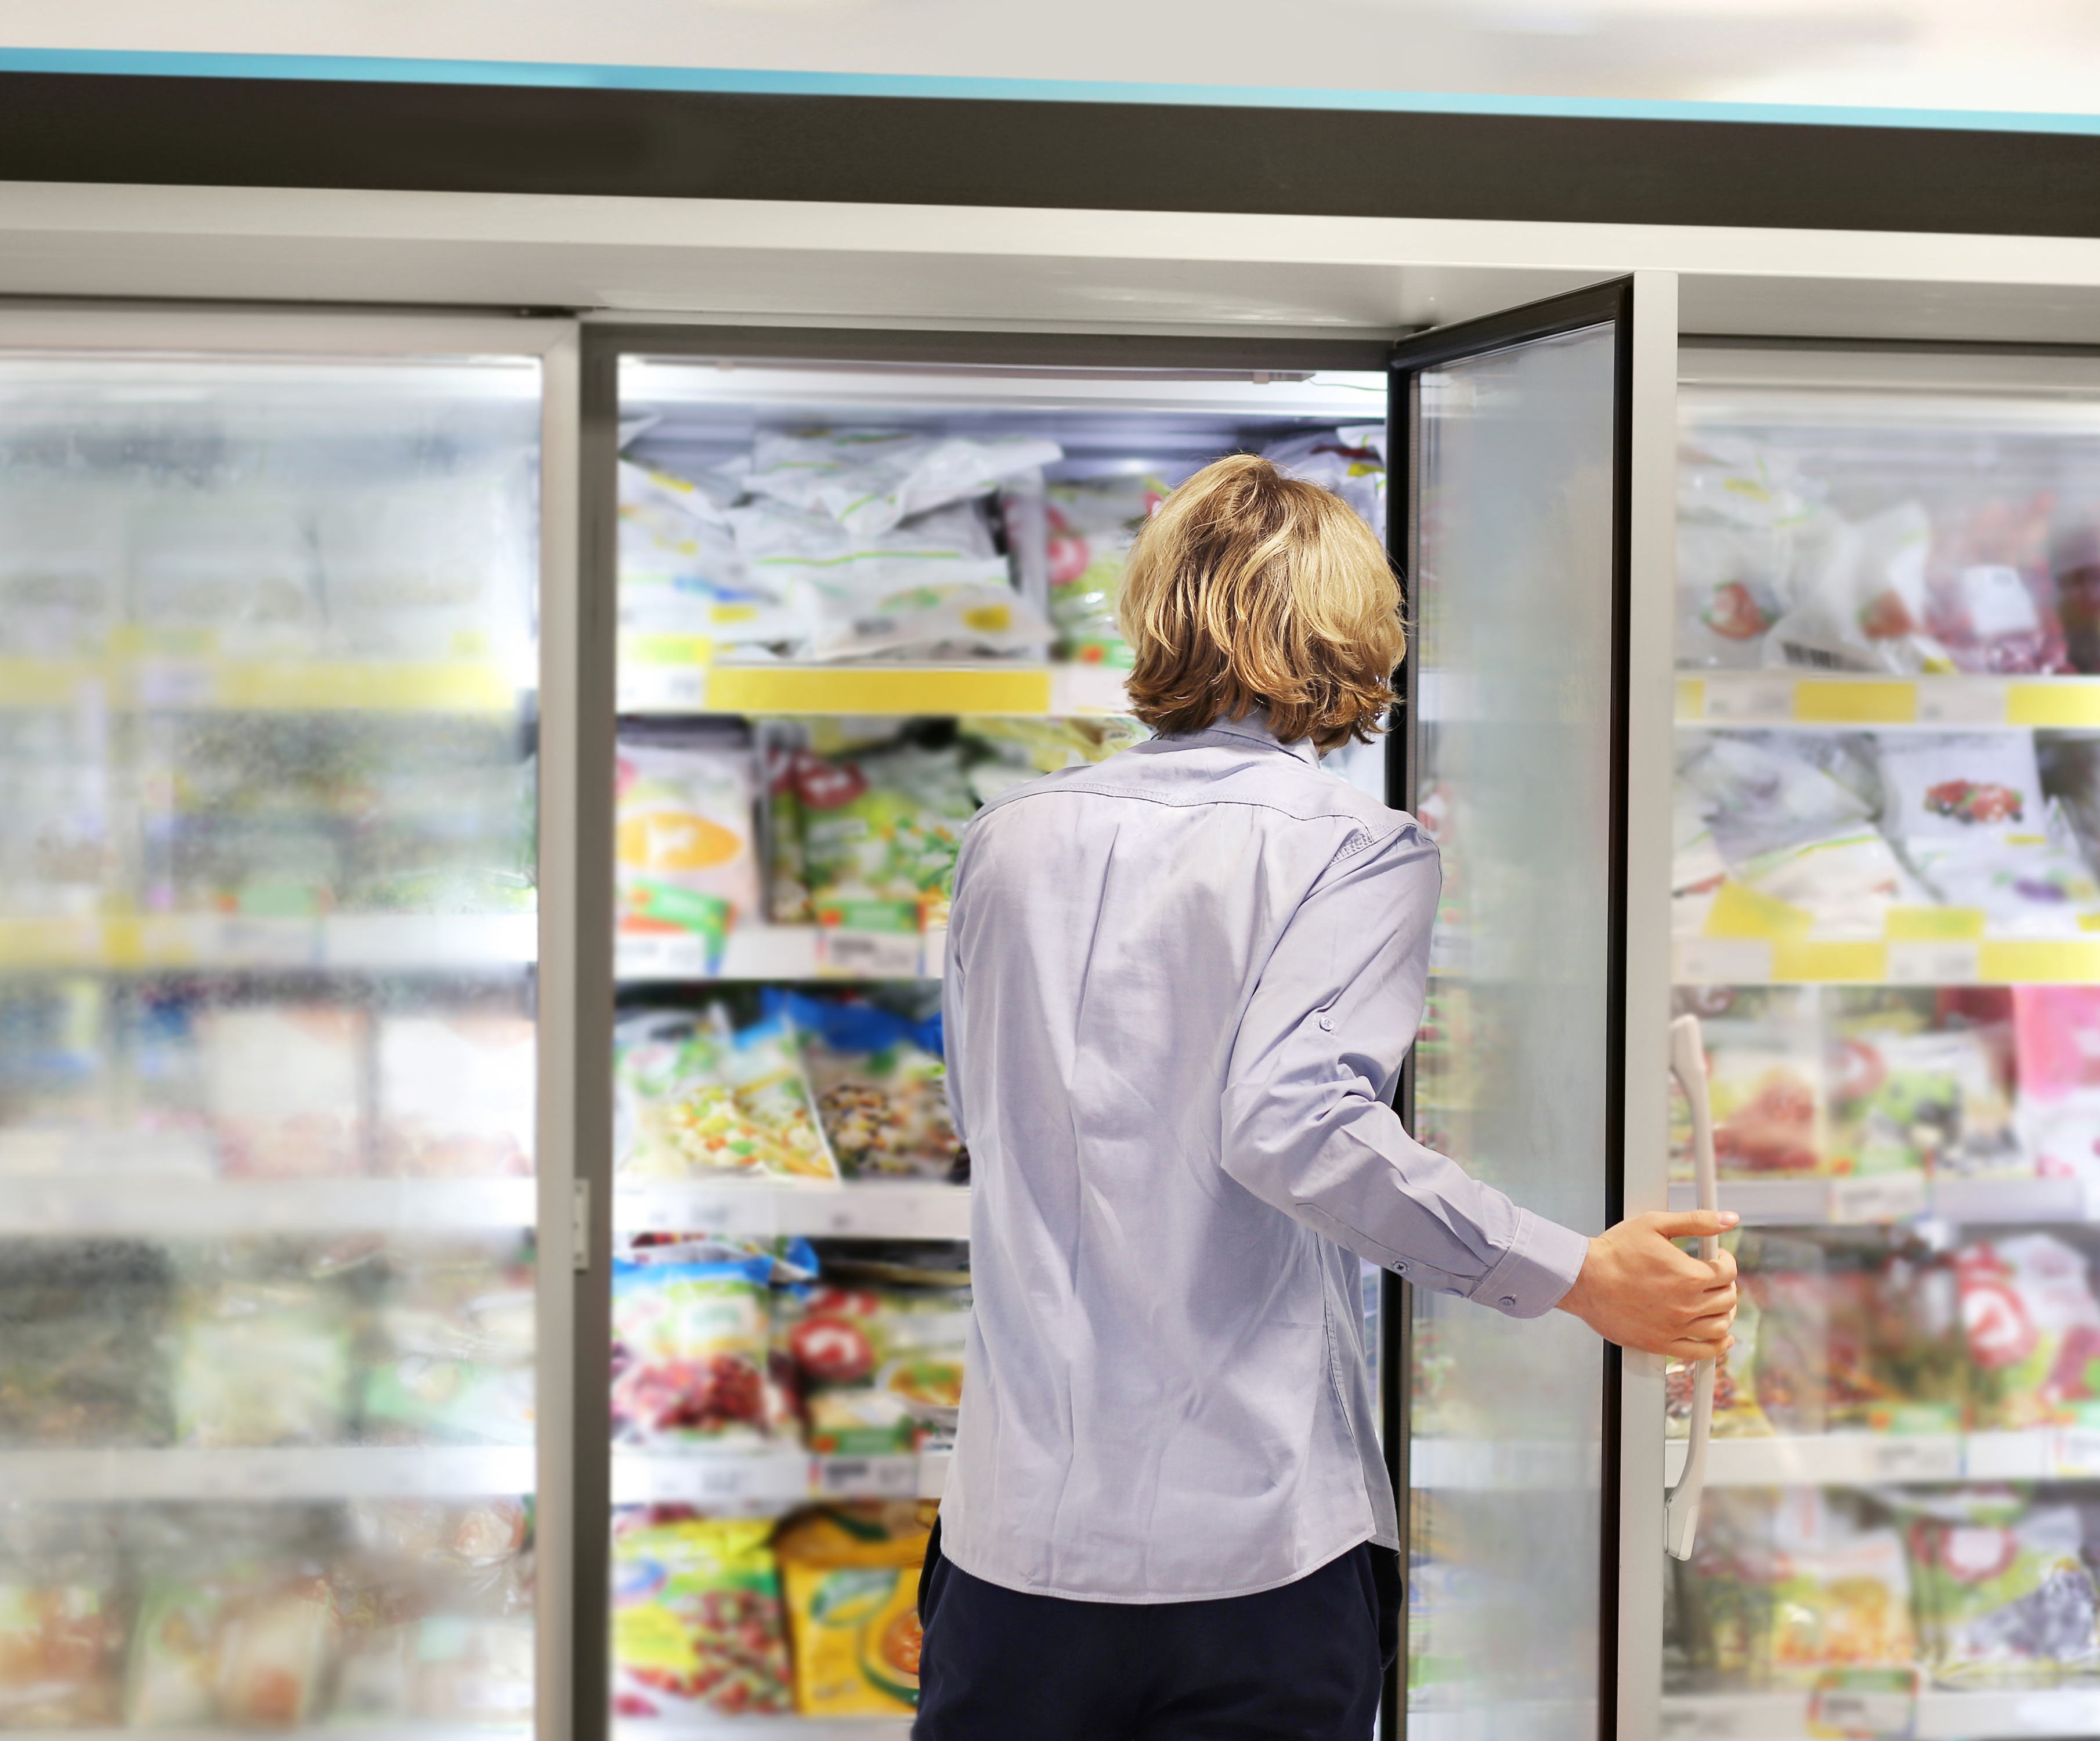
Dois ataques cibernéticos atingiram redes de supermercados na Europa entre outubro e novembro. Os hackers conseguiram acessar os sistemas das empresas e alterar a temperatura dos equipamentos de refrigeração, provocando perdas de alimentos e até incêndios. Mas o que aconteceria se episódios semelhantes ocorressem no Brasil? Os supermercadistas estariam preparados para lidar com uma situação como essa?
Para entender quais medidas devem ser adotadas diante de uma invasão e como evitar que os sistemas sejam comprometidos, a SA+ conversou com especialistas em segurança cibernética e gestão de riscos. As recomendações passam pela contenção imediata do ataque, pela proteção dos alimentos e pela revisão da infraestrutura tecnológica das lojas. Veja abaixo!
O que o supermercadista deve fazer caso sofra um ataque hacker?
A velocidade de resposta é determinante para evitar perdas milionárias. “Mais do que proteger os equipamentos, estamos falando de garantir a segurança dos alimentos, a continuidade das operações e a sustentabilidade financeira dos supermercados”, explica Sami Diba, CEO do Neo Estech. A empresa realizou uma simulação com 2.700 lojas e estimou perdas de aproximadamente R$ 800 milhões caso os ataques registrados na Europa ocorressem no Brasil.
Enquanto a agilidade é determinante, a prioridade deve ser proteger os consumidores, interromper a comercialização de produtos potencialmente comprometidos e verificar as temperaturas reais dos equipamentos. Essa é a orientação de Vinicius Silva, especialista em Segurança da Informação da T2 Sec.
“Em paralelo, as equipes técnicas devem conter o ataque, bloquear acessos indevidos e identificar sua origem. Depois, é necessário avaliar as condições sanitárias dos alimentos, descartar os produtos comprometidos e corrigir as vulnerabilidades. A operação só deve ser retomada após a validação da segurança dos sistemas e dos produtos”, pontua.
O isolamento dos sistemas afetados também é essencial para impedir que os invasores continuem controlando os equipamentos ou avancem para outros dispositivos da rede.
Fábio Sartorato, coordenador de segurança cibernética do SiDi, Instituto de Ciência e Tecnologia focado em pesquisa, desenvolvimento e inovação, recomenda desconectar os sistemas comprometidos da rede, quando possível, e estabelecer manualmente as configurações de temperatura para preservar os alimentos.
“É necessário compreender como o ataque ocorreu, quais equipamentos foram comprometidos e criar um plano de mitigação para, quando os dispositivos forem reconectados, não estejam mais suscetíveis ao mesmo ataque”, recomenda.
A revisão da infraestrutura e dos softwares também ajuda a identificar falhas que poderiam ser exploradas por agentes maliciosos. Sartorato destaca a importância de manter contato com os fabricantes para obter atualizações e correções de segurança sempre que estiverem disponíveis.
Na mesma linha, Marta Schuh, diretora de Seguros Cibernéticos e Tecnológicos da Howden Brasil, ressalta que os varejistas que utilizam controles automatizados nos refrigeradores precisam manter os sistemas atualizados. “Caso um incidente venha a ocorrer, é ideal desligar os refrigeradores e buscar a atualização, assim como aprimorar a segurança de sistemas interconectados.”
Ou seja, em caso de ataque o passo a passo do que fazer envolve:
- Proteger os consumidores: suspender a venda de produtos potencialmente afetados e verificar as condições de conservação dos alimentos.
- Conter a invasão: isolar os sistemas comprometidos e bloquear acessos indevidos para impedir a propagação do ataque
- Assumir o controle dos equipamentos: quando possível, estabelecer manualmente as configurações de temperatura dos refrigeradores
- Avaliar as perdas: identificar os alimentos comprometidos e providenciar o descarte dos produtos que não apresentem condições adequadas de consumo
- Investigar a origem: identificar como ocorreu a invasão, quais dispositivos foram atingidos e quais vulnerabilidades precisam ser corrigidas
- Validar a retomada: restabelecer a operação somente depois de verificar a segurança dos sistemas e dos produtos
Como proteger seus sistemas de refrigeração contra ataques de hackers?
Devido ao foco dos ataques cibernéticos nesses sistemas, a NEO Estech desenvolveu o guia “Como proteger a refrigeração: segurança e contingência dos supervisórios”. Entre as recomendações apresentadas, estão cinco medidas práticas:
1. Proteja o acesso remoto aos equipamentos
Evite que os sistemas de refrigeração fiquem diretamente expostos à internet. Utilize redes privadas virtuais (VPNs) ou conexões protegidas, restrinja os acessos a profissionais autorizados e mantenha a rede de refrigeração separada das demais conexões da loja.
2. Mantenha os sistemas atualizados e substitua equipamentos obsoletos
Verifique regularmente as versões dos softwares e instale as atualizações de segurança disponibilizadas pelos fabricantes. Para equipamentos que não recebem mais suporte, planeje a substituição ou adote medidas adicionais de proteção até que ela seja possível.
3. Faça backups e teste a recuperação dos sistemas
Mantenha cópias das configurações dos equipamentos em locais seguros, inclusive fora da loja. Realize testes periódicos para garantir que temperaturas, alarmes e outros parâmetros possam ser restaurados em caso de falhas ou ataques.
4. Estabeleça uma rotina de manutenção preventiva
Defina responsáveis pela segurança dos sistemas e realize revisões a cada três, seis ou 12 meses, conforme a criticidade da operação. Registre as verificações e trate vulnerabilidades críticas imediatamente, sem esperar a próxima revisão.
5. Prepare um plano de resposta a incidentes
Estabeleça procedimentos para situações suspeitas, como alterações inesperadas de temperatura ou degelos fora do horário programado. Em caso de invasão, priorize a conservação dos produtos, isole os acessos comprometidos e só retome a operação após verificar a segurança e o funcionamento dos equipamentos.
O que os varejistas alimentares devem fazer para se prevenir de ataques cibernéticos?
Para Silva, especialista da T2 Sec, o primeiro passo é mapear os equipamentos conectados e identificar possíveis vulnerabilidades. Entre as medidas recomendadas também estão:
- Segmentação das redes
- Uso de firewalls
- Autenticação multifator nos acessos remotos
- Monitoramento de atividades suspeitas
- Controle das conexões de fornecedores
- Elaboração de planos de contingência
Sartorato, coordenador de segurança cibernética do SiDi, destaca a importância de manter softwares e firmwares atualizados enquanto houver suporte dos fabricantes. Para equipamentos obsoletos, a recomendação é restringir os acessos, limitar a comunicação aos sistemas necessários e avaliar a substituição.
“Conhecer todos os dispositivos instalados, como eles se comunicam entre si e quais possuem acesso à internet ou interfaces de administração remota permite avaliar quais acessos são realmente necessários e aplicar medidas de isolamento e mitigação”, explica.
Outra recomendação é separar as redes dos dispositivos de Internet das Coisas (IoT) e sistemas embarcados da infraestrutura corporativa, reduzindo o risco de que uma invasão aos sistemas internos alcance os equipamentos que controlam o ambiente físico das lojas.
O especialista também recomenda testes de segurança recorrentes, como pentests, para identificar e corrigir vulnerabilidades antes que sejam exploradas.
Segurança cibernética como parte da continuidade do negócio
Para Marta Schuh, a proteção contra ataques digitais exige, antes de tudo, uma mudança no mindset. “O risco cibernético é real e deve ser tratado com a mesma relevância dos demais riscos da organização. Isso exige investimento em ferramentas, governança sólida e mitigação do impacto financeiro via apólice de seguro cibernético.”
Segundo a executiva, o cenário atual torna a situação ainda mais crítica, pois a indisponibilidade da tecnologia pode comprometer diferentes frentes da operação, desde a realização de vendas e o controle de estoque até a gestão logística, a conciliação financeira do caixa e o planejamento das escalas de trabalho. “Tratar a infraestrutura tecnológica como um elemento vital é, portanto, indispensável para garantir a continuidade dos negócios”, explica.
Silva acrescenta que no setor supermercadista, as consequências ultrapassam os danos financeiros e atingem diretamente a saúde dos consumidores. “Além disso, supermercados operam continuamente, dependem de diversos fornecedores e utilizam muitos equipamentos conectados, o que amplia os riscos e torna a continuidade operacional ainda mais importante.”
Nesse cenário, a segurança cibernética deixa de ser uma preocupação restrita à área de tecnologia e passa a integrar a gestão de riscos do negócio. Investir em prevenção, monitoramento e planos de resposta é fundamental para evitar que uma invasão digital se transforme em uma crise operacional.
 Notícias relacionadas
 Grupo Muffato
Vídeo: diretor do Grupo Muffato, explica o projeto MGO 2.0, modelo de lojas autônomas da rede
 Elton Brito
 assume a presidência do Grupo Amigão Supermercados
 Viezzer
Varejo alimentar acelera inaugurações e investimentos no RS e em MT
 Trade Marketing
Sondagem mostra a influência estratégica do trade
Barbara Fernandes
Repórter